読む・知る
Sysmon の紹介
概要
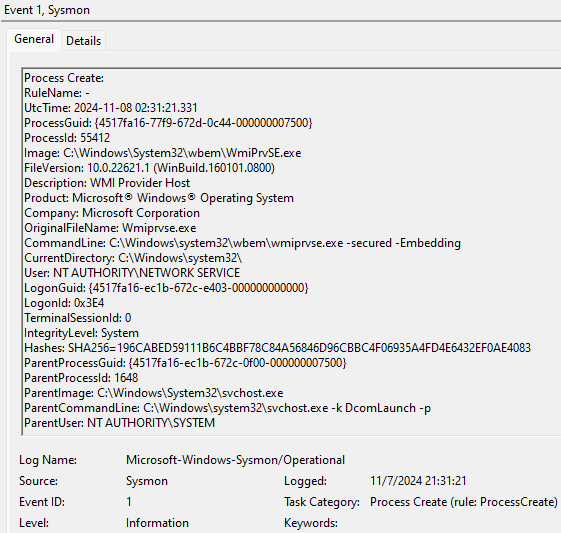
Sysmon(System Monitor)は、Windows に常駐してシステムの動作を監視し、その情報を Windows イベントログに記録するサービスとデバイスドライバーです。プロセスの作成、ネットワーク接続、ファイル作成時刻の変更などを記録でき、Windows Event Collection や SIEM エージェントでログを集めて分析する用途に向いています。 公式製品ページ
このソフトでできること
- プロセスの作成を、コマンドラインや親プロセスの情報とともに記録する
- 実行ファイルのハッシュを記録する。既定は SHA1 で、MD5、SHA256、IMPHASH も利用できる
- ドライバーや DLL の読み込み、ファイル作成時刻の変更を記録する
- ネットワーク接続を記録する。ネットワーク接続イベントは既定で無効のため、必要に応じて設定する
- 記録するイベントをルールで絞り込み、設定を変更する
主な特徴
Sysmon は起動の早い段階からシステムの動作を記録し、イベントを Windows のイベントログに保存します。イベントには、プロセス間の関連付けに使える GUID などが含まれます。記録されたイベントを収集・分析することで、不審な動作の調査に役立てられます。
Sysmon 自体はイベントの分析機能を提供しません。ログの収集や分析には Windows Event Collection や SIEM エージェントなどを組み合わせます。
対応OS・日本語対応・料金
現行版の公式ページでは、クライアントは Windows 11 以降、サーバーは Windows Server 2019 以降が対応対象です。Sysmon はコマンドから設定するサービスとドライバーであり、ログを見る・分析するためのGUIアプリとは用途が異なります。 公式製品ページ
Sysinternals のライセンス条件では、ソフトウェアは販売ではなくライセンスされ、条件に従ってデバイスに任意の数をインストールして使用できます。ライセンス FAQ には、Microsoft はツールを有料化する予定がないと記載されています。再配布は認められていません。利用前に ライセンス条件 と ライセンス FAQ を確認してください。
注意点
Sysmon は詳細なイベントを記録するため、ログにはユーザー名やアクセスしたファイルのパスなど、機微な情報が含まれる場合があります。ログの保存先や共有先を適切に管理してください。
Sysmon はイベントを記録するツールであり、記録内容を自動で分析したり、攻撃者から自身を隠したりするものではありません。検知や調査にはログ収集・分析の仕組みが別途必要です。
使い方の要点
インストール時に設定ファイルを指定でき、導入後も設定を更新できます。公式の基本例では、sysmon64 -i でインストールし、sysmon64 -c で設定を確認または更新します。既定設定ではプロセス画像の SHA1 ハッシュを記録し、ネットワーク監視は行いません。ネットワーク接続の記録など、必要なイベントを設定してから運用してください。
向いている人
- Windows のシステムイベントを継続的に収集したい人
- プロセスの起動やネットワーク接続を調査する環境を整えたい人
- Windows Event Collection や SIEM でログを集約・分析できる人
向いていない人
- インストールするだけで脅威分析まで完了するツールを探している人
- ログの収集、保管、分析を行う仕組みを用意できない人
- 記録対象やログに含まれる情報を管理できない環境で使いたい人
FAQ
Sysmon はログを自動分析しますか?
いいえ。Sysmon はイベントを記録しますが、分析機能は提供しません。
ネットワーク接続は標準で記録されますか?
いいえ。ネットワーク接続イベントは既定で無効です。
Sysmon を再配布できますか?
ライセンス FAQ では、Sysinternals ユーティリティの再配布は認められていません。公式ダウンロード元から入手してください。
インストール後に再起動が必要ですか?
公式ページによると、インストールとアンインストールに再起動は必要ありません。
画像の出典
Sysmonの文字アイコンは、JPFreesoftが製品名を表示した識別用画像です。公式ロゴではありません。
画面画像: 公式掲載画像 (変更なし)。 ライセンス・権利表示 。
画面画像:Microsoft Docs / Microsoft Corporation、Sysmonドキュメント。 CC BY 4.0 。イベントビューアーに記録されたSysmonイベントの公式掲載例です。


